
OpenAI 发布 Daybreak:面向网络安全防御方的 AI 工具
OpenAI 今天正式宣布了 Daybreak,Daybreak 定位为面向网络安全防御方的 AI 工具,基于 OpenAI 模型与 Codex,提供漏洞扫描、安全代码审查、威胁建模、补丁验证、依赖风险分析、检测与修复指导等能力,并将与安全合作伙伴协作构建完整防御体系。OpenAI 表示将在未来几周与行业和政府合作伙伴部署更高网络安全能力的模型。
产品定位与核心主张
OpenAI 在产品页面将 Daybreak 定义为”改变软件构建与防御方式的愿景”。OpenAI 团队称 Daybreak 的核心理念是”下一代网络防御应从一开始就内置于软件中,不仅发现和修补漏洞,而是从设计上对漏洞具有韧性”。

产品名 Daybreak(黎明)的含义被定义为”看到风险更早、行动更快,帮助软件从设计上具有韧性”。OpenAI 称 AI 现在可以帮助防御方”跨代码库推理、识别细微漏洞、验证修复、分析不熟悉的系统,并更快地从发现转向修复”。
技术架构:模型 + Codex harness + 合作伙伴
Daybreak 的技术架构包含三层:OpenAI 模型的智能层、Codex 作为 agentic harness 的可扩展性层、以及”安全飞轮中的合作伙伴”。OpenAI 称防御方可将安全代码审查、威胁建模、补丁验证、依赖风险分析、检测和修复指导”纳入日常开发循环”,使软件从一开始就更具韧性。
这一架构反映了 OpenAI 对 Codex 的定位已从单纯的编码助手扩展为 agentic harness——一个可承载多任务 agent 的运行时框架。Daybreak 是 Codex 作为 harness 的首个明确应用场景。
核心能力清单
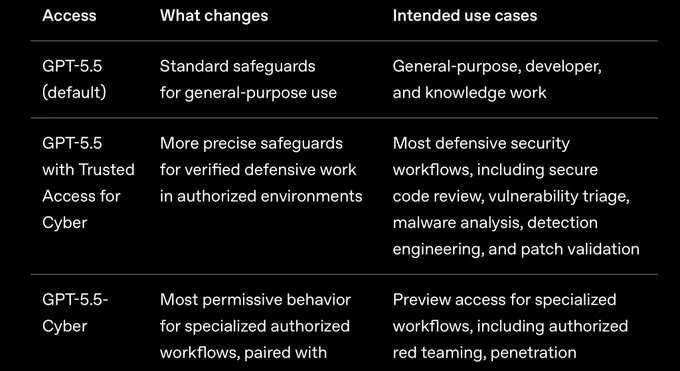
Daybreak 提供的具体能力包括:
- 漏洞扫描(vulnerability scan):产品页提供”申请漏洞扫描”入口
- 安全代码审查(secure code review)
- 威胁建模(threat modeling)
- 补丁验证(patch validation)
- 依赖风险分析(dependency risk analysis)
- 检测(detection)
- 修复指导(remediation guidance)
这些能力覆盖从代码编写、依赖管理、漏洞发现到修复验证的完整开发安全周期。
防御能力扩展与对应的安全措施
OpenAI 在产品页面明确提及”因为同样的能力可能被滥用,Daybreak 将扩展的防御能力与信任、验证、相称的防护措施和问责制配对”。这一表述反映 OpenAI 对 Daybreak 的双重用途风险的认知——能够识别漏洞的 AI 同样能够被用于攻击性场景。
OpenAI 未具体说明”相称的防护措施”的技术实现,但该表述暗示 Daybreak 在部署时将配合访问控制、审计日志、使用场景限制等机制。
未来几周的迭代部署计划
OpenAI 称将在”未来几周”与行业和政府合作伙伴合作,准备部署”越来越具有网络安全能力的模型”,这一表述符合 OpenAI 的迭代部署(iterative deployment)理念——逐步释放能力更强的模型,同时观察使用模式与潜在风险。
产品页提供两个入口:”申请漏洞扫描”与”联系销售”,暗示 Daybreak 至少部分以企业服务形式交付。
OpenAI 发布 Daybreak 反映了 AI 安全工具链从单点能力(如代码补全、漏洞检测)向全周期代理(从威胁建模到修复验证的端到端流程)的演化。Codex 作为 agentic harness 的定位首次在官方产品中明确,这一架构决策暗示 OpenAI 将 Codex 视为通用 agent 运行时而非单一编码工具。Daybreak 的”信任、验证、相称防护”表述反映出 OpenAI 对网络安全 AI 双重用途风险的显性管理策略,这一策略是否在实际部署中有效约束滥用,将取决于后续访问控制与审计机制的具体实现。
评论 0